
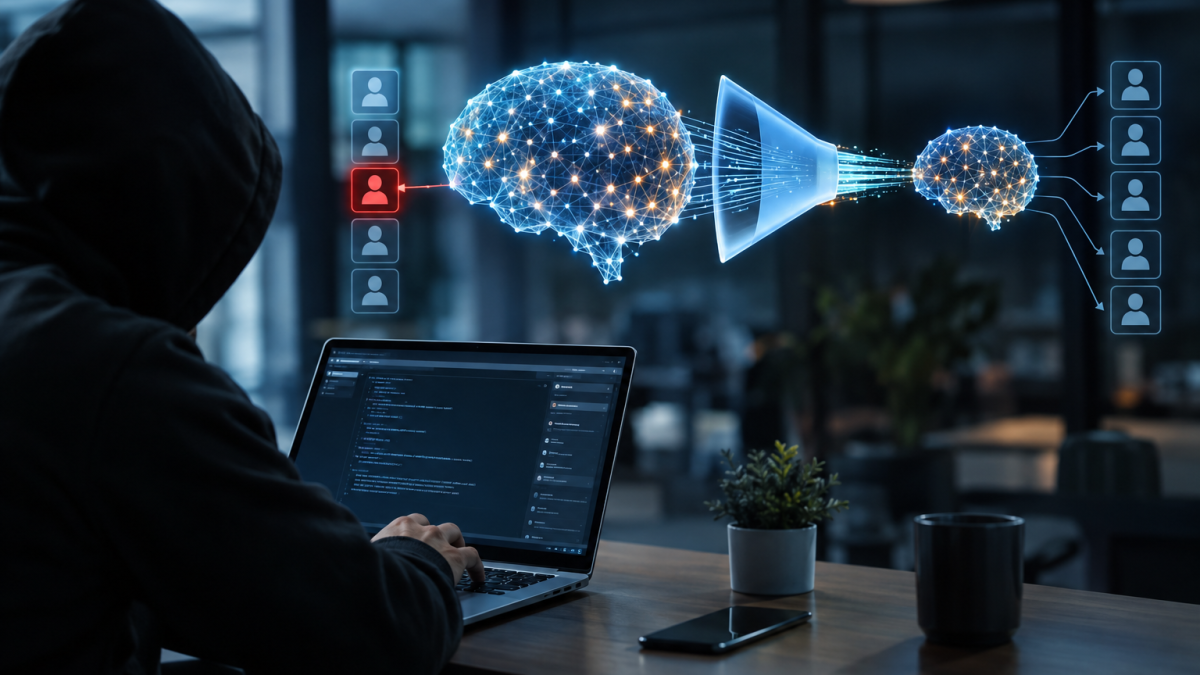
L’accès frauduleux aux grands modèles alimente une course à la copie, expose les entreprises à de nouveaux risques cyber et fragilise l’économie de l’IA.
La compétition autour de l’intelligence artificielle ne se joue plus seulement sur la puissance de calcul, les données ou les talents. Elle se joue aussi sur la capacité des entreprises à protéger l’accès à leurs modèles. La distillation de modèles d’IA, une méthode technique légitime dans certains cadres, est aujourd’hui au cœur de préoccupations plus larges lorsqu’elle s’appuie sur des comptes frauduleux, des moyens de paiement volés et une automatisation massive des requêtes.
Pour les éditeurs de modèles comme pour les entreprises utilisatrices, le sujet dépasse la seule protection de la propriété intellectuelle. Il touche à la cybersécurité, à la maîtrise des fournisseurs, à la confidentialité des données et à la diffusion potentielle d’outils moins encadrés.
Qu’est-ce que la distillation de modèles d’IA ?
La distillation consiste à faire apprendre à un modèle plus petit, appelé « élève », à partir des réponses produites par un modèle plus performant, appelé « enseignant ». L’objectif est d’obtenir un système plus léger, moins coûteux à exploiter et capable de reproduire une partie des capacités du modèle de référence.
En elle-même, cette technique n’est ni frauduleuse ni exceptionnelle. Elle peut être utilisée dans un environnement autorisé, notamment lorsqu’une organisation entraîne ses propres modèles ou dispose des droits nécessaires. Elle devient problématique lorsqu’un acteur cherche à interroger massivement un modèle tiers sans autorisation afin de récupérer assez de sorties pour entraîner un système concurrent.
Les requêtes isolées peuvent paraître anodines. Mais à grande échelle, des milliers ou des millions d’interactions peuvent constituer un jeu de données utile pour tenter de reproduire certains comportements, formats de réponse ou capacités d’un modèle avancé.
Le rôle des comptes volés et des faux profils
Selon les alertes évoquées par plusieurs acteurs du secteur, les opérations de distillation non autorisée s’appuieraient sur des identifiants compromis, des cartes bancaires volées et la création d’un très grand nombre de comptes. L’enjeu est double : contourner les restrictions géographiques ou contractuelles, puis répartir le volume de requêtes pour éviter une détection trop rapide.
Les comptes professionnels sont particulièrement sensibles. Ils peuvent autoriser des volumes d’utilisation plus élevés que des comptes individuels, ce qui les rend plus attractifs pour des opérations automatisées. Un accès compromis peut alors être utilisé pour générer des volumes considérables de requêtes, sans que l’entreprise victime ne le détecte immédiatement.
Cette situation rappelle une règle simple : un compte donnant accès à un outil d’IA doit être protégé avec le même sérieux qu’un accès de messagerie, un espace cloud ou une interface financière. Mot de passe unique, authentification multifacteur, revue régulière des droits et surveillance des usages inhabituels ne sont plus des précautions secondaires.
Pourquoi la détection reste complexe
Détecter ce type d’abus n’est pas aussi évident qu’il y paraît. Les grands fournisseurs d’IA traitent des volumes gigantesques de requêtes. Dans ce flux, une campagne malveillante peut chercher à reproduire des comportements ordinaires : requêtes dispersées, comptes multiples, rythme d’activité variable ou infrastructures techniques changeantes.
La difficulté réside dans la différence entre une utilisation intensive mais légitime et une collecte organisée destinée à entraîner un autre modèle. Les plateformes doivent donc croiser plusieurs signaux : origine des connexions, création de comptes, moyens de paiement, répétition des requêtes, automatisation, schémas d’usage et éventuels contournements des règles d’accès.
Cette logique de détection et de réaction s’inscrit dans un contexte plus vaste où l’IA accélère aussi les usages offensifs. La question du contrôle ne se limite pas à un éventuel arrêt d’urgence : comme l’explique notre analyse sur la difficulté de créer un bouton d’arrêt d’urgence pour l’IA, les systèmes, les infrastructures et les responsabilités sont distribués entre de nombreux acteurs.
Un enjeu économique et concurrentiel pour l’industrie de l’IA
La distillation non autorisée vise potentiellement à réduire le coût et le temps nécessaires à la mise au point d’un modèle concurrent. Au lieu de repartir de zéro, un acteur peut chercher à exploiter les réponses d’un système plus avancé pour améliorer rapidement son propre modèle, puis le proposer à un tarif inférieur.
Pour les laboratoires qui investissent dans l’entraînement, l’infrastructure et la sûreté des modèles, le risque est donc économique. Une version imitatrice, moins chère et moins encadrée, peut capter une part du marché tout en évitant une partie des coûts de recherche, d’évaluation et de sécurité supportés par les acteurs établis.
La concurrence par les prix ne doit toutefois pas être assimilée automatiquement à une pratique illicite. Une entreprise peut parfaitement développer une IA performante à bas coût par ses propres moyens. La ligne rouge se situe dans l’accès frauduleux, le contournement des conditions d’utilisation, le vol de comptes et l’exploitation non autorisée des sorties d’un modèle tiers.
Des risques de sécurité au-delà du vol technologique
Le sujet préoccupe également parce qu’un modèle dérivé dans des conditions opaques peut ne pas intégrer les mêmes garde-fous. Des mécanismes destinés à limiter certains usages dangereux peuvent être absents, affaiblis ou insuffisamment testés. Les risques concernent notamment les usages de surveillance, les opérations de cyberattaque ou la production de contenus susceptibles de faciliter des activités nuisibles.
Des fournisseurs ont par ailleurs signalé des tentatives d’utilisation de leurs technologies dans des activités d’espionnage et des attaques cyber. Il est essentiel de distinguer les faits documentés des hypothèses : l’existence d’une campagne de distillation ne prouve pas, à elle seule, qu’un modèle issu de cette pratique a servi à commettre une attaque. Elle montre néanmoins pourquoi les contrôles d’accès et les politiques de sûreté deviennent des enjeux de souveraineté et de sécurité économique.
Cette pression s’ajoute aux besoins considérables en infrastructures. La course aux modèles entraîne une demande accrue en calcul, en électricité et en centres de données, comme le souligne notre dossier sur la ruée vers le foncier provoquée par les centres de données dédiés à l’IA.
Les bonnes pratiques à adopter pour les entreprises
Les entreprises qui utilisent des plateformes d’IA ne contrôlent pas l’ensemble de la sécurité du fournisseur. Elles peuvent en revanche réduire fortement leur exposition en appliquant quelques principes opérationnels :
- activer l’authentification multifacteur sur tous les comptes, notamment administrateurs ;
- attribuer des accès nominatifs et limiter les droits au strict nécessaire ;
- supprimer rapidement les accès des collaborateurs, prestataires ou agences qui n’en ont plus besoin ;
- examiner les journaux d’activité, les dépenses et les volumes de requêtes anormaux ;
- éviter de partager des identifiants entre plusieurs personnes ;
- former les équipes au phishing, au vol de session et à la protection des clés API ;
- vérifier les règles de confidentialité avant d’envoyer des données clients, commerciales ou sensibles à une IA.
Pour les projets digitaux, la sécurité doit être pensée dès la mise en ligne : choix des accès, gouvernance des outils, protection des données et suivi des prestataires. Si votre projet passe aussi par le lancement d’une boutique en ligne, le service Création de boutique Shopify en moins de 10 jours peut accompagner la mise en place de votre boutique Shopify.
FAQ
La distillation d’IA est-elle toujours interdite ?
Non. C’est une technique courante lorsqu’elle est réalisée avec une autorisation, des données légitimes et dans le respect des droits applicables. Le problème apparaît lorsque l’accès au modèle enseignant est obtenu par fraude ou utilisé en violation des conditions prévues.
Comment savoir si un compte IA a été compromis ?
Des connexions inconnues, une hausse inattendue de consommation, des requêtes effectuées à des horaires inhabituels ou des changements de paramètres non sollicités doivent alerter. Une revue régulière des activités et des accès est recommandée.
Pourquoi les modèles moins chers ne sont-ils pas forcément moins sûrs ?
Le prix ne permet pas à lui seul d’évaluer la sûreté d’un modèle. Une entreprise doit examiner l’origine de la solution, ses politiques de sécurité, sa documentation, les garanties de confidentialité et les conditions d’utilisation avant de l’intégrer à ses opérations.